SKU: SP00189
4,3/5 4 đánh giá · 4 bình luận · 4.099 lượt xem
Bảo hiểm an ninh mạng (Cyber Insurance)
Giải pháp bảo vệ tài chính doanh nghiệp trước rủi ro tấn công mạng, rò rỉ dữ liệu và gián đoạn hoạt động kinh doanh.
Trong thời đại chuyển đổi số, hệ thống công nghệ thông tin, dữ liệu khách hàng và các giao dịch điện tử trở thành tài sản quan trọng của doanh nghiệp. Tuy nhiên, sự phát triển của công nghệ cũng kéo theo những nguy cơ như tấn công mạng, mã độc tống tiền, đánh cắp dữ liệu và gián đoạn hệ thống.
Một sự cố an ninh mạng có thể khiến doanh nghiệp phải ngừng hoạt động, mất dữ liệu quan trọng, phát sinh chi phí khôi phục hệ thống hoặc đối mặt với yêu cầu bồi thường từ khách hàng và đối tác.
Bảo hiểm an ninh mạng – Cyber Insurance là giải pháp giúp doanh nghiệp chủ động quản lý hậu quả tài chính của những sự cố này.
Khách hàng quan tâm đến giải pháp bảo hiểm an ninh mạng PVI có thể liên hệ để được tư vấn về nhu cầu bảo hiểm, điều kiện nhận bảo hiểm và phương án bảo vệ phù hợp.
Bảo hiểm an ninh mạng (Cyber Insurance) là gì?
Bảo hiểm an ninh mạng, tên tiếng Anh là Cyber Insurance, còn được gọi là bảo hiểm rủi ro mạng hoặc bảo hiểm an toàn thông tin mạng.
Đây là loại hình bảo hiểm được thiết kế nhằm hỗ trợ doanh nghiệp đối phó với những tổn thất tài chính phát sinh từ sự cố an ninh mạng thuộc phạm vi bảo hiểm.
Các sự cố có thể liên quan đến:
-
Tin tặc xâm nhập hệ thống công nghệ thông tin.
-
Mã độc tống tiền (Ransomware).
-
Đánh cắp hoặc rò rỉ dữ liệu khách hàng.
-
Truy cập trái phép vào hệ thống doanh nghiệp.
-
Gián đoạn hoạt động kinh doanh do sự cố mạng.
-
Trách nhiệm đối với bên thứ ba do vi phạm bảo mật dữ liệu.
Tùy chương trình, bảo hiểm có thể hỗ trợ chi phí xử lý sự cố, khôi phục dữ liệu, tổn thất kinh doanh và trách nhiệm pháp lý.
Điểm cần hiểu rõ: Cyber Insurance không ngăn chặn tin tặc tấn công và không thay thế hệ thống bảo mật. Bảo hiểm giúp doanh nghiệp xử lý những hậu quả tài chính được quy định trong hợp đồng.
Phí bảo hiểm an ninh mạng được tính như thế nào?
Phí bảo hiểm an ninh mạng không có một mức cố định áp dụng cho tất cả doanh nghiệp.
Mức phí phụ thuộc vào nhiều yếu tố.
1. Ngành nghề kinh doanh
Doanh nghiệp công nghệ, tài chính, thương mại điện tử hoặc đơn vị quản lý dữ liệu nhạy cảm có thể có mức độ rủi ro khác nhau.
2. Quy mô và doanh thu
Quy mô doanh nghiệp, doanh thu hằng năm và mức độ phụ thuộc vào công nghệ có thể ảnh hưởng đến việc đánh giá rủi ro.
3. Hệ thống bảo mật
Doanh nghiệp bảo hiểm có thể xem xét các biện pháp như:
-
Xác thực đa yếu tố (MFA).
-
Sao lưu dữ liệu định kỳ.
-
Phần mềm bảo vệ hệ thống.
-
Phân quyền truy cập.
-
Cập nhật và vá lỗ hổng bảo mật.
-
Kế hoạch ứng phó sự cố.
4. Lịch sử sự cố
Doanh nghiệp từng xảy ra tấn công mạng, mất dữ liệu hoặc sự cố bảo mật có thể cần cung cấp thêm thông tin để đánh giá.
5. Giới hạn trách nhiệm bảo hiểm
Giới hạn bảo hiểm càng lớn thì mức phí có thể tăng, tùy điều kiện nhận bảo hiểm.
6. Mức khấu trừ
Mức khấu trừ là phần tổn thất mà người được bảo hiểm tự chịu theo hợp đồng.
Việc lựa chọn mức khấu trừ có thể ảnh hưởng đến phí bảo hiểm.
7. Phạm vi quyền lợi
Chương trình có thêm quyền lợi gián đoạn kinh doanh, trách nhiệm dữ liệu hoặc ứng phó ransomware có thể có mức phí khác với chương trình cơ bản.
Để nhận báo phí Cyber Insurance, doanh nghiệp cần cung cấp thông tin đánh giá rủi ro theo yêu cầu của đơn vị bảo hiểm.
Bảo hiểm an ninh mạng (Cyber Insurance) PVI
01 Đối tượng bảo hiểm
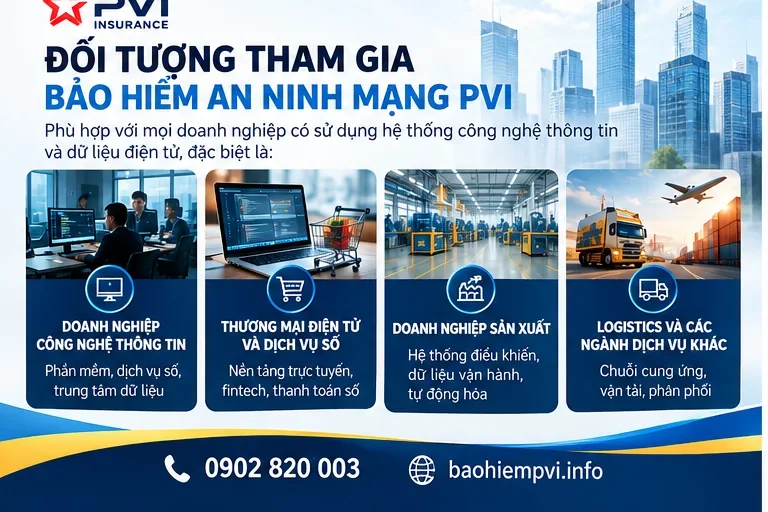
Bảo hiểm an ninh mạng phù hợp với những doanh nghiệp, tổ chức có hoạt động phụ thuộc vào hệ thống công nghệ thông tin, dữ liệu điện tử hoặc giao dịch trực tuyến.
1. Doanh nghiệp thương mại điện tử
Các doanh nghiệp kinh doanh trực tuyến thường quản lý dữ liệu khách hàng, đơn hàng, thông tin thanh toán và hệ thống bán hàng.
Sự cố an ninh mạng có thể làm gián đoạn hoạt động kinh doanh, gây mất dữ liệu hoặc phát sinh trách nhiệm đối với khách hàng.
2. Doanh nghiệp công nghệ thông tin
Bao gồm các công ty phát triển phần mềm, cung cấp nền tảng công nghệ, dịch vụ điện toán đám mây và quản lý hệ thống dữ liệu.
Những doanh nghiệp này có thể đối mặt với rủi ro xâm nhập hệ thống, mất dữ liệu hoặc khiếu nại từ đối tác.
3. Doanh nghiệp sản xuất
Nhiều nhà máy sử dụng hệ thống quản lý sản xuất, điều khiển thiết bị, phần mềm kế toán và quản lý kho.
Khi hệ thống công nghệ bị tấn công, hoạt động sản xuất có thể bị gián đoạn, ảnh hưởng đến tiến độ giao hàng và doanh thu.
4. Doanh nghiệp logistics và xuất nhập khẩu
Các công ty logistics, vận tải và xuất nhập khẩu thường sử dụng hệ thống quản lý đơn hàng, chứng từ vận chuyển, thông tin khách hàng và thanh toán quốc tế.
Rủi ro có thể bao gồm đánh cắp dữ liệu, giả mạo email, xâm nhập hệ thống hoặc gián đoạn dịch vụ.
Đối với rủi ro giả mạo email và chuyển tiền nhầm cho đối tượng lừa đảo, doanh nghiệp cần kiểm tra kỹ điều khoản vì không phải mọi hợp đồng Cyber Insurance đều bảo hiểm tổn thất này.
5. Doanh nghiệp dịch vụ và tổ chức tài chính
Những đơn vị quản lý lượng lớn thông tin khách hàng, dữ liệu giao dịch hoặc hồ sơ điện tử có thể chịu thiệt hại đáng kể khi xảy ra sự cố bảo mật.
6. Các tổ chức khác
Bệnh viện, trường học, doanh nghiệp bán lẻ, đơn vị tư vấn và các tổ chức có hệ thống dữ liệu điện tử cũng nên đánh giá nhu cầu bảo hiểm an ninh mạng.
02 Phạm vi bảo hiểm
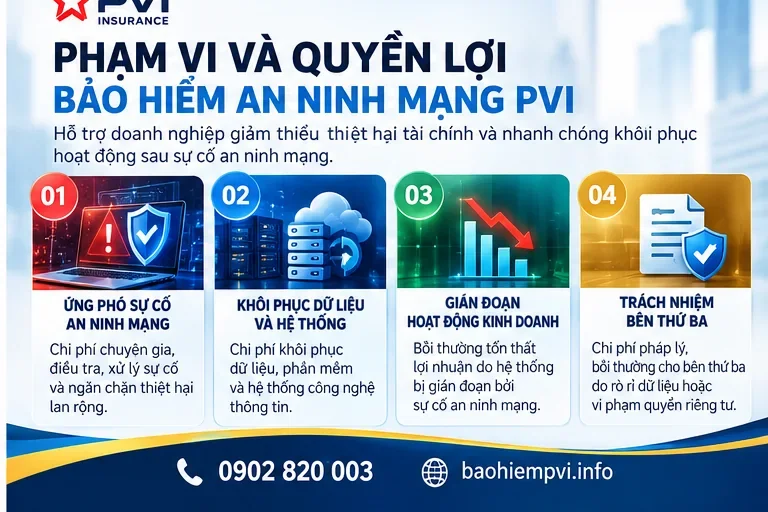
Phạm vi bảo hiểm thường được chia thành hai nhóm: tổn thất của chính doanh nghiệp và trách nhiệm đối với bên thứ ba.
Các quyền lợi dưới đây là những phạm vi có thể được cung cấp trên thị trường, không mặc nhiên áp dụng cho mọi hợp đồng.
1. Chi phí ứng phó sự cố an ninh mạng
Khi xảy ra sự cố thuộc phạm vi bảo hiểm, doanh nghiệp có thể được hỗ trợ các chi phí hợp lý và cần thiết để:
-
Xác định nguyên nhân và phạm vi sự cố.
-
Thuê chuyên gia điều tra kỹ thuật số.
-
Xác định hệ thống và dữ liệu bị ảnh hưởng.
-
Triển khai biện pháp xử lý khẩn cấp.
-
Tư vấn pháp lý liên quan đến sự cố.
Việc chi trả phụ thuộc vào điều kiện hợp đồng, giới hạn bảo hiểm và yêu cầu chấp thuận chi phí.
2. Chi phí khôi phục dữ liệu và hệ thống
Tấn công mạng có thể khiến dữ liệu bị mã hóa, hư hỏng, xóa hoặc không thể truy cập.
Bảo hiểm có thể hỗ trợ các chi phí như:
-
Khôi phục dữ liệu điện tử.
-
Khôi phục phần mềm và hệ thống.
-
Thuê chuyên gia công nghệ thông tin.
-
Phục hồi hoạt động của hệ thống bị ảnh hưởng.
Các chi phí nâng cấp hệ thống hoặc thay thế thiết bị vượt quá phạm vi khôi phục được bảo hiểm có thể không được chi trả.
3. Tổn thất do gián đoạn kinh doanh
Một cuộc tấn công mạng có thể khiến website, hệ thống bán hàng hoặc phần mềm vận hành ngừng hoạt động.
Nếu hợp đồng có quyền lợi gián đoạn kinh doanh do sự cố mạng, doanh nghiệp có thể được xem xét bồi thường tổn thất thu nhập và những chi phí được bảo hiểm trong thời gian gián đoạn.
Việc bồi thường thường phụ thuộc vào thời gian chờ, phương pháp xác định tổn thất và giới hạn trách nhiệm.
4. Chi phí xử lý sự cố rò rỉ dữ liệu
Khi thông tin khách hàng hoặc đối tác bị truy cập trái phép, doanh nghiệp có thể phải thực hiện các biện pháp ứng phó.
Tùy chương trình, bảo hiểm có thể hỗ trợ:
-
Chi phí xác định dữ liệu bị ảnh hưởng.
-
Chi phí thông báo sự cố theo quy định.
-
Chi phí tư vấn pháp lý.
-
Chi phí hỗ trợ khách hàng bị ảnh hưởng.
-
Chi phí quản lý khủng hoảng truyền thông.
5. Trách nhiệm bảo mật dữ liệu đối với bên thứ ba
Doanh nghiệp có thể phát sinh trách nhiệm khi dữ liệu cá nhân hoặc thông tin mật của khách hàng, đối tác bị tiết lộ trái phép.
Trong phạm vi được bảo hiểm, hợp đồng có thể hỗ trợ chi phí bảo vệ pháp lý và các khoản bồi thường thuộc trách nhiệm của doanh nghiệp.
6. Rủi ro mã độc tống tiền – Ransomware
Ransomware là hình thức tấn công sử dụng mã độc để mã hóa hoặc kiểm soát dữ liệu, sau đó yêu cầu tiền chuộc.
Một số chương trình Cyber Insurance có thể bảo hiểm các chi phí ứng phó, đàm phán hoặc những khoản chi phí liên quan đến sự cố tống tiền mạng.
Lưu ý: Các khoản tiền chuộc không đương nhiên được bảo hiểm. Việc chi trả còn phụ thuộc vào điều khoản hợp đồng, chấp thuận của doanh nghiệp bảo hiểm và quy định pháp luật có liên quan.
7. Chi phí pháp lý và quản lý khủng hoảng
Sự cố an ninh mạng có thể khiến doanh nghiệp đối mặt với khiếu nại, tranh chấp hoặc yêu cầu giải trình.
Tùy chương trình, bảo hiểm có thể hỗ trợ chi phí tư vấn pháp lý, xử lý khiếu nại và quản lý truyền thông khủng hoảng.
03 Loại trừ bảo hiểm
Không phải mọi thiệt hại liên quan đến công nghệ thông tin đều được Cyber Insurance chi trả.
Doanh nghiệp cần đặc biệt chú ý những trường hợp sau:
1. Sự cố đã xảy ra trước khi hợp đồng có hiệu lực
Những sự cố hoặc tình huống đã được biết trước thời điểm bảo hiểm có hiệu lực có thể thuộc trường hợp loại trừ.
2. Hành vi cố ý
Tổn thất phát sinh từ hành vi cố ý của người được bảo hiểm hoặc những chủ thể được xác định trong điều khoản loại trừ có thể không được bồi thường.
3. Chiến tranh và một số hành vi tấn công mạng đặc biệt
Các hợp đồng có thể quy định riêng về loại trừ chiến tranh, chiến tranh mạng hoặc hành vi được nhà nước hậu thuẫn.
4. Không tuân thủ điều kiện bảo mật
Việc không duy trì các biện pháp bảo mật đã cam kết có thể ảnh hưởng đến quyền lợi bảo hiểm theo điều khoản cụ thể.
5. Tiền phạt và chế tài pháp lý
Không phải mọi khoản tiền phạt hoặc chế tài hành chính đều có thể được bảo hiểm.
6. Gian lận chuyển tiền
Các khoản tiền bị chuyển nhầm do email giả mạo hoặc lừa đảo có thể cần quyền lợi bảo hiểm riêng.
7. Tổn thất tài sản vật chất
Cyber Insurance thông thường không thay thế bảo hiểm tài sản, máy móc thiết bị hoặc bảo hiểm cháy nổ.
Khuyến nghị: Doanh nghiệp cần đọc kỹ quy tắc bảo hiểm, điều khoản mở rộng, mức khấu trừ và giới hạn trách nhiệm trước khi ký hợp đồng.
Quét mã bằng camera điện thoại để mở trang này
Đánh giá & bình luận
4,3/5 (4 đánh giá)Phạm Quốc Bảo 29/10/2026
Mình đặt lần thứ ba rồi, chất lượng ổn định nên yên tâm.
Lâm Chí Cường 29/10/2026
Chất lượng tốt, dùng được một tháng chưa thấy vấn đề gì.
Tạ Minh Châu 28/10/2026
Đúng mẫu mình cần, màu sắc y như ảnh trên web.
Vũ Đức Thắng 27/10/2026
Chăm sóc sau bán tốt, nhắn tin lúc nào cũng có người trả lời.